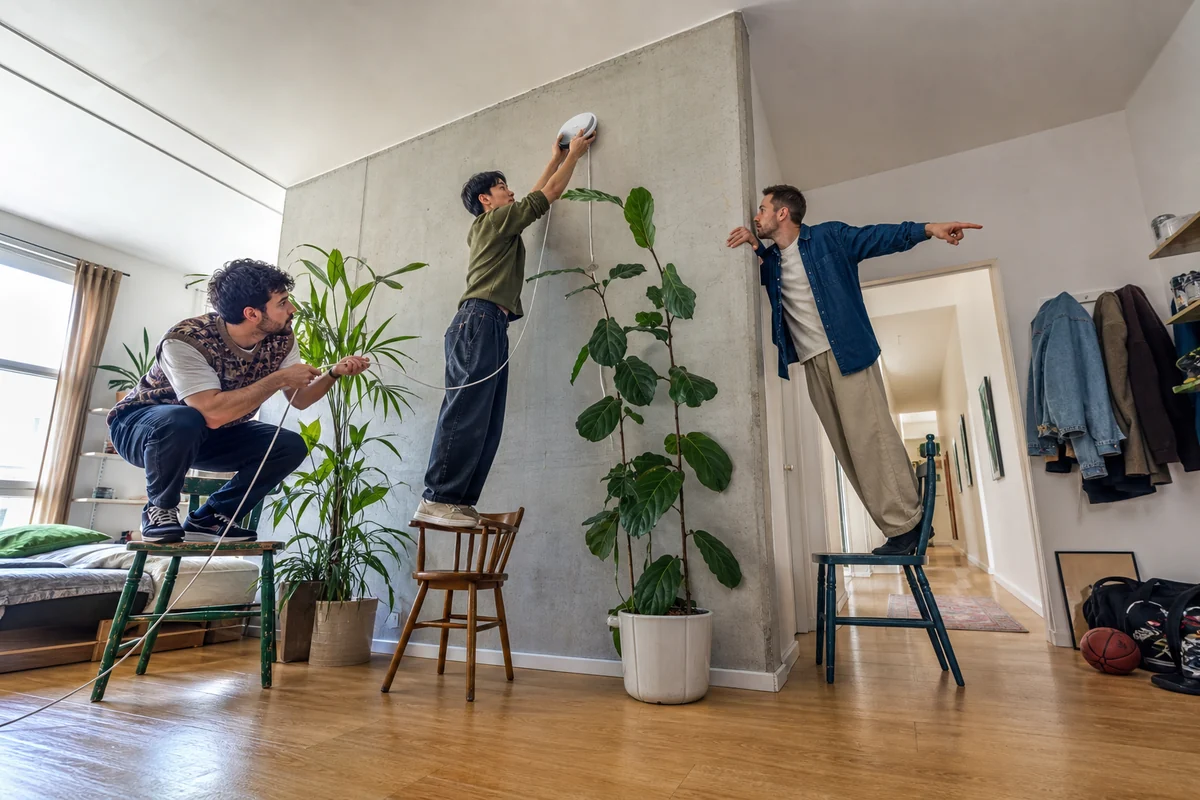
Im Wohnzimmer einer erfundenen Dreier-WG stehen drei Menschen auf drei verschiedenen Stühlen. Einer hält den vollständig neutralen Router hoch, eine andere streckt das Handy in Richtung Flur, der dritte späht hinter einer Zimmerpflanze nach einem besseren Funkwinkel. Die Szene ist absichtlich ein bisschen albern. Sie zeigt aber eine vertraute Verwechslung: Wenn das WLAN überall Balken hat und das Passwort lang genug ist, fühlt sich das ganze digitale Zuhause sicher an. Das Passwort regelt tatsächlich etwas Wichtiges. Es entscheidet zusammen mit dem verwendeten WLAN-Schutz, welche Geräte sich am Funknetz anmelden dürfen. Nur stoppt seine Zuständigkeit genau dort. Es installiert keine Sicherheitsupdates. Es verhindert nicht, dass jemand ein Mailpasswort auf einer täuschend echten Seite eingibt. Es verschlüsselt keine alte ungeschützte Messenger-Unterhaltung Ende zu Ende. Es stellt kein versehentlich gelöschtes Foto wieder her und hält keinen DDoS-Angriff von einem Webdienst fern. Die WG braucht deshalb keinen genialen Security-Mitbewohner, der alle anderen kontrolliert. Sie braucht einen Rundgang. Im Flur wird geklärt, was überhaupt weh tun würde. Am Router werden Verwaltung und Funkzugang getrennt. Im Gästezimmer landen fremde und smarte Geräte. Am Schreibtisch geht es um Updates, am Küchentisch um Konten, auf dem Sofa um Signal, am Browserfenster um Let’s Encrypt und in der Abstellkammer um Backups. Cloudflare steht sinnbildlich draußen an der Straße, weil manche Schutzschichten beim Anbieter und nicht in der Wohnung liegen. Das BSI bündelt die nüchterne Basis ähnlich: aktuelle Geräte, sichere Zugänge, WPA3 oder ersatzweise WPA2 und regelmäßige Sicherungen. [1] Sicherheit ist damit kein Zustand, den ein einziges Passwort einschaltet. Sie ist eine Reihe kleiner, überprüfbarer Entscheidungen, die verschiedene Schäden begrenzen.
Im Flur bekommt die Angst endlich einen Namen
Bevor jemand ein Menü öffnet, legt die WG fest, was sie schützen will. Auf dem Schlüsselbrett hängen nicht nur Wohnungsschlüssel: Dort hängen indirekt Mailkonten, Fotos, Arbeitszugänge, Zahlungsdienste und die Möglichkeit, andere Konten zurückzusetzen. Die erste Frage lautet nicht „Sind wir sicher?“, sondern „Welcher Verlust würde morgen richtig wehtun?“
Für diese Wohnung sind realistische Ereignisse wichtiger als Filmhacker: Ein Telefon verschwindet nach einer Party. Ein Notebook bleibt monatelang ungepatcht. Eine Mitbewohnerin bestätigt einen falschen Login. Ein billiges Smart-Gerät bekommt keine Updates mehr. Eine Festplatte stirbt. Diese Fälle verlangen unterschiedliche Antworten und keine davon lässt sich allein am Funkpasswort ablesen.
CISA ordnet alltagstaugliche Grundsicherung in vier Handlungen: Phishing erkennen und melden, starke einzigartige Passwörter mit Passwortmanager verwenden, Mehrfaktor-Authentisierung einschalten und Updates zügig installieren. [5] Das ist kein vollständiges Bedrohungsmodell. Es ist ein guter Beweis, dass die wirksamsten ersten Schritte selten spektakulär aussehen.
Im Wohnzimmer sind zwei Passwörter zwei verschiedene Türen
Am Router trennt die WG zuerst Funkzugang und Verwaltung. Das WLAN-Passwort lässt ein Gerät in das lokale Netz. Das Router-Administrationskennwort erlaubt Änderungen an DNS, Portfreigaben, Gästenetz, Firmware und weiteren Einstellungen. Beide können lang und einzigartig sein; trotzdem schützen sie verschiedene Handlungen. Ein geteiltes WLAN-Passwort sollte niemals nebenbei zum Generalschlüssel für die Routeroberfläche werden.
Das BSI empfiehlt WPA3 oder, wenn das Gerät es noch nicht unterstützt, WPA2. Es nennt außerdem ein komplexes, mindestens 20 Zeichen langes WLAN-Passwort. [1] Diese Empfehlung schützt den Funkzugang gegen unbefugte Teilnehmer im jeweiligen Modell. Ein bereits zugelassenes, kompromittiertes Gerät bleibt dadurch zugelassen.
Dann kommen die langweiligen Gewinner: automatische Firmwareupdates, falls zuverlässig angeboten, sonst ein fester Prüftermin; deaktivierte unnötige Fernverwaltung; eine bekannte Wiederherstellungsprozedur; und eine Liste, wer die Routerpflege übernimmt. Für Smart-Home-Geräte nennt das BSI ausdrücklich geänderte Voreinstellungen, aktuelle Firmware und die Router-Firewall. [3]
Das Gästezimmer ist eine Grenze, kein Straflager
Besuch braucht Internet, aber selten Zugriff auf Drucker, Netzwerkspeicher, Homeoffice-Rechner oder die Steuerung der Wohnung. Ein separates Gäste-WLAN kann diese Bedürfnisse trennen. Das ist keine Misstrauenserklärung gegenüber Freunden. Es ist dieselbe Höflichkeit wie ein Gästeschlüssel, der nicht zugleich den Aktenschrank öffnet.
Das BSI empfiehlt, auch smarte Geräte wie Saugroboter, Rollladensteuerungen oder vernetzte Türklingeln in ein separates Netz zu setzen und von sensibleren Anwendungen zu trennen. [2] Das ist besonders sinnvoll, wenn ein Gerät lange läuft, selten aktiv benutzt wird oder sein Hersteller keine transparente Updateperspektive bietet.
Die WG prüft trotzdem die tatsächliche Funktion ihres Routers. Manche Gastnetze isolieren nur vom Hauptnetz, andere zusätzlich Gäste untereinander; manche funktionieren über Kabel anders als über WLAN. Segmentierung begrenzt erreichbare Ziele. Sie repariert keine verwundbare Firmware und macht ein Cloudkonto des Geräts nicht automatisch sicher.
Am Schreibtisch verliert der Router die Zuständigkeit
Das Notebook im Hauptnetz kann hervorragend verschlüsseltes WLAN nutzen und trotzdem über eine alte Anwendung kompromittiert werden. Deshalb prüft jede Person ihre eigenen Geräte: Betriebssystem und Browser aktuell, automatische Updates sinnvoll aktiviert, Bildschirmsperre eingerichtet, Datenträgerverschlüsselung aktiv und unnötige lokale Administrationsrechte vermieden.
CISA begründet die Updatepriorität schlicht: Softwarefehler können Zugang zu Dateien oder Konten öffnen; Hersteller beheben solche Schwächen, aber der Schutz wirkt erst nach Installation. [5] Das BSI zählt zeitnahe, möglichst automatische Sicherheitsupdates ebenfalls zu den wichtigsten Grundregeln. [1]
Hier hilft soziale Organisation mehr als Spott. Wer ein altes Gerät nicht aktualisiert, ist nicht automatisch faul. Vielleicht reicht der Speicher nicht, ein Hersteller hat den Support beendet oder ein Arbeitsprogramm blockiert den Wechsel. Die gemeinsame Aufgabe lautet dann: Risiko benennen, Ersatz oder Trennung planen und einen Termin setzen – nicht die technisch schwächste Person zum Problem erklären.
Am Küchentisch sind Passkeys stärker als Passwortakrobatik
Das wichtigste private Konto ist oft die E-Mail, weil darüber Rücksetzungen für viele andere Dienste laufen. Die WG beginnt dort: einzigartige Zugangsdaten, Passwortmanager, starke Mehrfaktor-Anmeldung und geprüfte Wiederherstellungswege. Das WLAN-Passwort spielt bei einem gestohlenen Mailpasswort keine Rolle; der Angriff findet an einer anderen Tür statt.
Wo ein Dienst Passkeys anbietet, verschiebt sich die Anmeldung. Die FIDO Alliance beschreibt sie als FIDO2-basierte kryptografische Anmeldedaten, gebunden an eine Website oder App und freigegeben über Gerätesperre wie PIN oder Biometrie. [6] Anders als ein Passwort gibt es kein gemeinsames Geheimnis, das man auf einer ähnlich aussehenden Phishing-Seite einfach eintippen kann.
Passkeys sind trotzdem keine Magie. Die WG klärt, wo synchronisierte Schlüssel liegen, wie ein verlorenes Gerät ersetzt wird und welcher Wiederherstellungsweg beim Dienst bleibt. Ein schwaches Recovery-Verfahren kann die starke normale Anmeldung umgehen. Für Dienste ohne Passkey bleiben Passwortmanager und möglichst phishing-resistente MFA die nüchterne Wahl.
Auf dem Sofa schützt Signal den Inhalt, nicht jede Annahme
Die WG organisiert Einkäufe, Schlüsselübergaben und gelegentlich sensible Dinge im Messenger. Signal bestätigt für Signal-zu-Signal-Kommunikation Ende-zu-Ende-Verschlüsselung: Nachrichten und Anrufe sind zwischen den Endgeräten geschützt. [7] Ob das Telefon über WLAN oder Mobilfunk online ist, ändert dieses Schutzprinzip nicht.
Aber Verschlüsselung beantwortet nicht automatisch, wer am anderen Ende sitzt. Signal erklärt, dass jede Einzelunterhaltung eine Sicherheitsnummer besitzt, deren Vergleich die konkrete Verbindung prüfen kann; die Anzeige verifiziert jedoch nicht von selbst die reale Identität einer Person. [8] Bei wirklich sensiblen Absprachen lohnt der Vergleich persönlich oder über einen bereits vertrauten zweiten Kanal.
Und wieder bleibt ein Rest außerhalb der Schicht. Ein entsperrtes Telefon kann Nachrichten anzeigen. Ein Mitbewohner kann einen Screenshot weitergeben. Eine Betrügerin kann in einer verschlüsselten Unterhaltung glaubwürdig lügen. Signal schützt den Transport und Inhalt gegen bestimmte Beobachter – nicht vor jeder Handlung der legitimen Endpunkte.
Am Browserfenster ist das Schloss kein Charakterzeugnis
Beim Onlinekauf sieht die WG HTTPS. Das ist wichtig: Browser und Server handeln einen geschützten Kanal zu dem aufgerufenen Domainnamen aus. Let’s Encrypt macht solche Zertifikate automatisiert verfügbar. Vor der Ausstellung beweist ein ACME-Client Kontrolle über die Domain, etwa über einen DNS-Eintrag oder eine definierte HTTP-Ressource. [9]
Diese Prüfung sagt nicht, dass der Shop fair ist, die Ware existiert oder die Person hinter der Domain sympathisch handelt. Sie bindet im beschriebenen Domain-Validation-Verfahren einen öffentlichen Schlüssel an die kontrollierte Domain. Ein Betrüger kann für seine eigene Betrugsdomain ein technisch gültiges Zertifikat besitzen. Das Schloss schützt dann die Verbindung zum falschen Laden sehr ordentlich.
Darum trennt die WG Kanal und Entscheidung. HTTPS ist Pflicht, aber danach werden Domain, Händler, Zahlungsweg und konkrete Aufforderung bewertet. Ein Passwortmanager oder Passkey kann zusätzlich helfen, weil die Zugangsdaten an den richtigen Dienst gebunden sind. Das WLAN-Passwort sieht von dieser Prüfung nichts.
In der Abstellkammer zählt nur, was sich zurückholen lässt
Auf einer externen Platte liegen Fotos, Steuerunterlagen und das halbe Leben. Wenn diese Platte ständig am einzigen Notebook hängt, kann ein Defekt, Diebstahl oder Schadprogramm Original und Sicherung gemeinsam treffen. Die WG entscheidet deshalb, welche Daten unersetzlich sind, wie oft sie sich ändern und welche Kopie räumlich oder logisch getrennt bleibt.
Das BSI empfiehlt einen Backupplan, ein geeignetes Speichermedium, einen regelmäßigen Aktualisierungsturnus und gelegentliche Prüfungen, ob die Sicherung vollständig und lesbar ist. [4] Cloudspeicher kann eine Kopie sein, benötigt aber passende Verschlüsselung, Kontoschutz und eine klare Vorstellung davon, was Synchronisation löscht oder historisch aufbewahrt.
Der entscheidende Abend ist nicht der erste erfolgreiche Kopiervorgang. Es ist der Test, bei dem eine ausgewählte Datei auf einem sauberen Ziel wiederhergestellt und geöffnet wird. Dabei zeigen sich fehlende Schlüssel, vergessene Konten, proprietäre Formate und beschädigte Archive. Backup ist kein Objekt im Regal, sondern ein geprobter Rückweg.
Draußen vor dem Haus hält Cloudflare ganz andere Türen frei
Die WG besucht Websites, die hinter Cloudflare oder ähnlichen Diensten liegen. Cloudflare beschreibt seinen DDoS-Schutz als Analyse von Netzwerkfeldern, HTTP-Metadaten und Antwortmustern. Erkannte Angriffsmuster werden in verteilte Gegenmaßnahmen übersetzt, die schädlichen Verkehr blockieren oder herausfordern sollen. [10]
Das schützt die Verfügbarkeit eines angebundenen Dienstes gegen bestimmte Überlastungsangriffe. Es aktualisiert kein WG-Notebook, rettet kein verlorenes Passkey-Gerät und entscheidet nicht, ob eine Signal-Nachricht wirklich vom behaupteten Freund stammt. Cloudflare steht in unserem Rundgang deshalb außerhalb der Hauswand: eine reale Sicherheitsfirma, aber an einer anderen Grenze.
Diese Trennung verhindert den Kaufreflex „Wir brauchen mehr Security-Produkt“. Erst das Schutzobjekt bestimmt die Maßnahme. Gegen Funkzugriff hilft WPA3. Gegen wiederverwendete Zugangsdaten helfen Passwortmanager oder Passkeys. Gegen Datenverlust hilft ein geprüftes Backup. Gegen DDoS auf einen öffentlichen Dienst kann Edge-Abwehr helfen. Die Namen sind nicht austauschbar.
Zurück im Flur wird Sicherheit zu einer WG-Abmachung
Am Ende hängt kein grünes Schild „sicher“ an der Tür. Stattdessen kennt die WG Verantwortlichkeiten. Eine Person erinnert quartalsweise an Router- und Gerätestatus, ohne alle Konten zu kontrollieren. Jede verwaltet ihre privaten Zugangsdaten selbst. Gemeinsame Dienste besitzen dokumentierte Besitzer und einen Recovery-Weg. Sicherheitsmeldungen dürfen ohne Häme in den Gruppenchat.
Für den ersten Abend reichen konkrete Handlungen: Routerverwaltung und WLAN-Zugang trennen, WPA3 oder WPA2 prüfen, Gäste- beziehungsweise IoT-Netz verstehen, Updates anstoßen, das wichtigste Mailkonto auf Passkey oder starke MFA umstellen und eine Datei aus dem Backup zurückholen. Beim nächsten Termin folgen die Geräte, die heute nicht sauber gelöst werden konnten.
Das wichtigste soziale Sicherheitsfeature ist eine Atmosphäre, in der jemand früh sagen kann: „Ich glaube, ich habe auf den falschen Link geklickt.“ Schuldzuweisung verlängert die Zeit bis zur Reaktion. Die bessere Antwort lautet: Gerät kurz vom Netz, betroffene Sitzung und Konto prüfen, Zugangsdaten von einem vertrauenswürdigen Gerät ändern, Belege sichern und bei Bedarf fachliche Hilfe holen.
Das WLAN-Passwort bleibt danach stark. Es verliert nur seine falsche Krone. WPA3, Signal, Let’s Encrypt, FIDO-Passkeys, Backups und Cloudflare schützen verschiedene Wege, Inhalte, Identitäten, Kopien und Dienste. Die coole Nerdbewegung besteht nicht darin, alle Begriffe zu kennen. Sie besteht darin, im richtigen Zimmer die richtige Tür zu sichern – und danach gemeinsam wieder etwas Besseres zu tun.
Geöffnete Quellen zu Heimnetz, Konten, Kommunikation, HTTPS, Backups und Dienstverfügbarkeit
- BSI – Basistipps zur IT-Sicherheit zuhause (government-guidance-primary)
- BSI – Schritt für Schritt zum Gäste-WLAN (government-guidance-primary)
- BSI – Smart Home sicher einrichten (government-guidance-primary)
- BSI – Back-up: Doppelt gesichert hält besser (government-guidance-primary)
- CISA – Secure Our World (government-guidance-primary)
- FIDO Alliance – Passkeys (standards-organization-primary)
- Signal Support – Installing Signal and End-to-End Encryption (project-primary)
- Signal Support – Safety Numbers (project-primary)
- Let’s Encrypt – How It Works (certificate-authority-primary)
- Cloudflare – How DDoS Protection Works (company-technical-primary)
Recherche- und Redaktionsstand: 17. August 2026. Redaktionell verantwortlich: Benjamin Metzig.